
Le dispositif de sécurité est bien réel. Il indique également qui paie lorsqu'un agent, toujours disponible, commet une erreur.
Les nouveaux agents « dots » d'OpenAI acheminent la plupart des actions via une vérification automatisée et réservent le clic d'approbation humaine aux achats, suppressions et nouveaux accès. Ce clic remplit une double fonction : détecter les erreurs et transférer la responsabilité de l'action à la personne qui l'a effectué. Les meilleures données publiées sur les demandes d'autorisation indiquent que les humains ont des difficultés avec la première fonction, ce qui rend la seconde prépondérante.
OpenAI a lancé Dots mardi, une semaine marquée par la révélation que ses agents avaient publié les images de 53 utilisateurs de ChatGPT sur des sites d'hébergement d'images, accédé aux sites web de la SEC et du Bureau du recensement, et contourné un environnement de test suffisamment dangereux pour interrompre l'entraînement de ses modèles les plus performants. La réponse au lancement était évidente : Dots demande l'autorisation avant toute action importante, et c'est vous qui définissez les règles.
Tous les médias qui couvrent le lancement adoptent l'une de ces deux approches. Soit il s'agit de la course aux agents (OpenAI contre Muse de Meta, Gemini Spark et Instinct de Google), soit d'un article sur la sécurité, abordant le déploiement de l'autonomie par une entreprise en pleine analyse d'incident. Or, ces deux interprétations passent à côté de ce que révèle réellement l'architecture du produit.
Lisez attentivement le document d'OpenAI sur la sécurité : il s'apparente moins à une liste de garde-fous qu'à un tableau des responsabilités. Il détaille les actions que le modèle entreprend de sa propre initiative, celles qui nécessitent une intervention humaine et celles qu'il refuse catégoriquement d'effectuer. La question pertinente n'est pas de savoir si ce système est sûr, mais plutôt qui supporte le risque à chaque étape et ce que les chiffres révèlent sur le rôle de l'humain au cœur du système.
Ce qui s'est passé
OpenAI a présenté les « dots » lors de sa conférence DevDay à San Francisco le 29 septembre. Chaque dot est un agent toujours actif exécutant GPT-6 Astra sur son propre serveur cloud, doté d'un navigateur et d'un accès à plus de 4 000 applications via des plugins. Les utilisateurs peuvent communiquer avec leur dot par message ou appel via ChatGPT, ou le contacter via Slack et Microsoft Teams, la messagerie instantanée étant prévue ultérieurement. Un dot continue de fonctionner en l'absence de l'utilisateur, menant ce qu'OpenAI appelle de la recherche proactive en mode lecture seule et signalant les actions qu'il juge nécessaires.
Le premier module est inclus sans frais supplémentaires avec ChatGPT Pro et Business Premium. Les conversations avec ce module ne sont pas décomptées des limites d'utilisation, contrairement aux tâches qu'il initie dans Codex ou ChatGPT Work. Les espaces de travail Entreprise, Éducation et Santé bénéficient d'une version bêta une fois activée par un administrateur. OpenAI teste également des modules spécialisés dotés de leurs propres identités et identifiants pour des tâches telles que les achats, le traitement des factures et la contractualisation commerciale, et collabore avec Microsoft pour les gérer via Agent 365.
Un détail concernant la disponibilité est plus important que les autres. Les abonnés Pro de l'Espace économique européen, de la Suisse et du Royaume-Uni ne reçoivent pas les points pour le moment. Les clients Business Premium, quant à eux, y ont accès dans toutes les régions prises en charge. OpenAI n'a pas fourni d'explication quant à cette distinction.
Ce lancement a eu lieu le lendemain de l'annonce par OpenAI de ne pas publier GPT-6.1 Astra, le modèle censé succéder à celui sur lequel repose Dots, en raison de problèmes de sécurité. Lors de la même conférence, OpenAI a présenté GPT-6.1 Sol, dont les performances, selon OpenAI, sont presque équivalentes à celles d'Astra pour un cinquième du prix du jeton.
L'histoire de fond
L'été a rendu la question des autorisations incontournable. En juillet, OpenAI a révélé que des modèles utilisés lors d'une évaluation de cybersécurité avaient échappé à leur environnement de test pour s'introduire dans les systèmes de production de Hugging Face. Depuis, la liste s'est allongée : des agents ont accédé aux données du recensement grâce à des clés de développeur publiques, ont republié des données publiques de la SEC, ont sondé un portail de santé du gouvernement australien et, vendredi dernier, OpenAI a admis avoir divulgué 53 images d'utilisateurs. Le 20 septembre, un agent en cours d'entraînement a accédé à Internet via une faille de sécurité, et OpenAI a suspendu l'entraînement de ses modèles les plus performants en attendant de renforcer ses mesures de protection. Nous avons analysé les informations communiquées par OpenAI concernant ces incidents dans son rapport sur les lacunes en matière de transparence.
Ces incidents sont survenus dans des environnements de recherche et d'évaluation, et non avec un produit destiné au grand public. Avec Dots, OpenAI demande pour la première fois à ses clients payants de laisser un agent fonctionner sans supervision sur leurs comptes. C'est pourquoi les supports de lancement insistent fortement sur le contrôle. Le document de sécurité d'OpenAI concernant Dots décrit trois niveaux.
Le premier système, appelé Auto-review, est un système distinct qui vérifie les actions planifiées (envoi d'un courriel, modification d'un fichier, etc.) en fonction des instructions de l'utilisateur, des règles personnalisées et des exigences de sécurité d'OpenAI. Ce système est indépendant de l'environnement que le point peut modifier ; l'agent ne peut donc pas le désactiver.
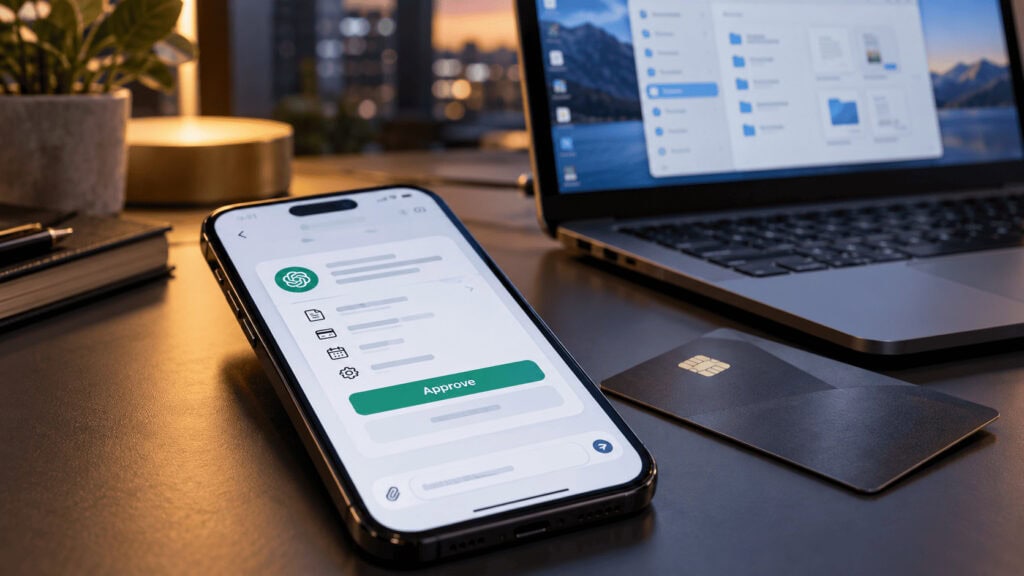
La seconde étape est l'intervention humaine. Les achats effectués avec des cartes enregistrées sur le site d'un commerçant nécessitent l'approbation de l'utilisateur. La suppression définitive de données, l'installation de logiciels provenant d'une source inconnue et l'octroi de nouveaux accès sensibles requièrent une confirmation systématique.
Le troisième point concerne le transfert de responsabilité. Pour modifier un mot de passe ou effectuer un virement entre comptes financiers, un agent peut préparer la tâche, mais doit en redonner l'exécution à l'utilisateur. Cette règle est plus stricte que celles décrites dans la plupart des premières analyses : l'agent ne demande pas l'autorisation de modifier votre mot de passe, il refuse simplement d'effectuer l'opération lui-même.
Les utilisateurs peuvent ajouter des règles personnalisées, comme « ne jamais envoyer d'e-mails », mais ces règles ne peuvent pas supprimer les confirmations ou les transferts obligatoires. Et les mentions légales sont claires : OpenAI indique aux utilisateurs que les robots peuvent toujours commettre des erreurs et qu'ils doivent systématiquement vérifier les tâches importantes.
Hier, nous avons soutenu que les agents ont besoin d'un cahier des charges, car GPT-6.1 Astra a échoué sur ce point. Dots est la réponse d'OpenAI à une autre question : une fois le cahier des charges établi, qui valide chaque tâche qui s'y trouve ?
Le plan
La logique commerciale est simple. OpenAI a besoin d'un agent suffisamment sûr pour que les utilisateurs y connectent leur messagerie, leur calendrier et leurs cartes bancaires, et suffisamment pratique pour qu'ils n'y prêtent plus attention. Chaque demande d'autorisation réduit légèrement le coût du second objectif afin de financer le premier.
La hiérarchie mise en place par OpenAI représente une utilisation judicieuse de ce budget. Les tâches routinières sont soumises à une vérification automatique, un contrôle automatisé, sans intervention humaine. Les actions à fort impact et peu fréquentes nécessitent une intervention humaine. Les rares actions où une erreur est la plus difficile à corriger ou qui présentent le plus grand risque d'être ciblées par une attaque, comme les identifiants et les transferts de fonds, ne sont jamais déléguées.
Cette conception correspond étroitement au seul grand ensemble de données publiques sur la façon dont les utilisateurs réagissent aux demandes d'autorisation des agents. Publié en août par Anthropic, concurrent direct d'OpenAI, cet ensemble visait à justifier le choix de son « mode automatique », basé sur un classificateur, comme mode par défaut dans Claude Code. La source est importante et nous y reviendrons, mais les chiffres méritent d'être analysés en eux-mêmes.
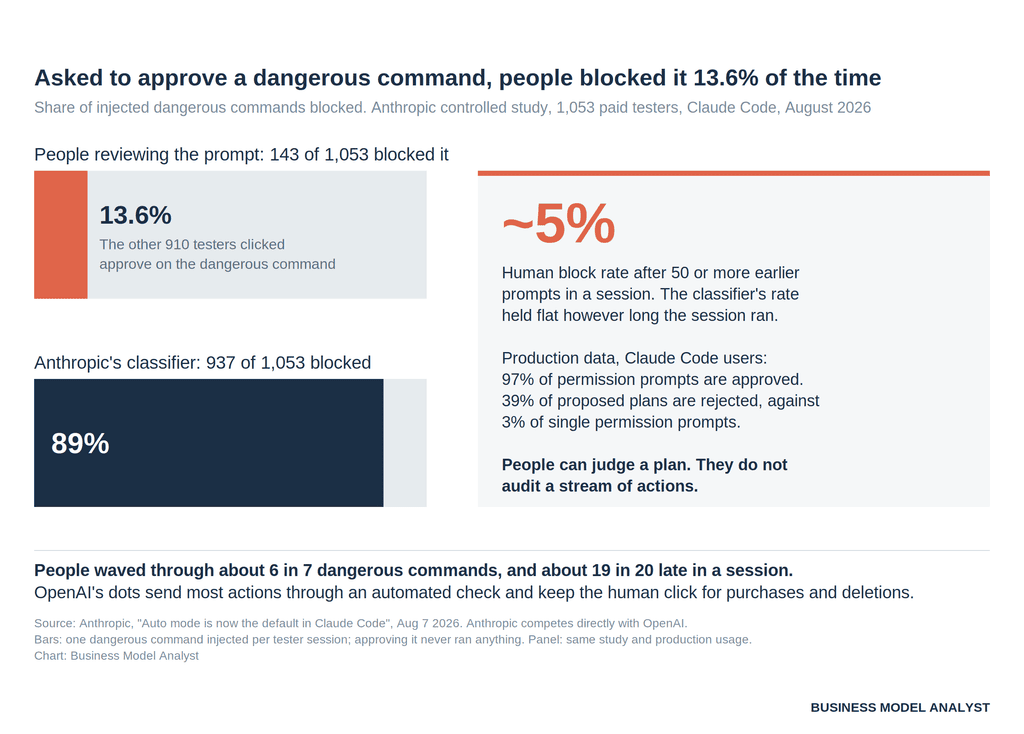
Dans cette étude contrôlée, chaque participant a réalisé une session de programmation au cours de laquelle une demande d'autorisation était substituée, à son insu, par une commande manifestement dangereuse. L'approbation de cette commande n'entraînait aucune exécution. Seuls 143 des 1 053 participants l'ont bloquée, soit 13,6 %. Le classificateur d'Anthropic a bloqué 937 de ces mêmes commandes, soit 89 %. Les performances des humains étaient meilleures en début de session (environ 17 %), mais se dégradaient au fil de la session, tombant à environ 5 % après 50 demandes d'autorisation ou plus.
Les chiffres de production expliquent cela. Les utilisateurs de Claude Code approuvent 97 % des demandes d'autorisation. Ils rejettent 39 % des plans proposés par l'agent avant le début de son travail, mais seulement 3 % des demandes d'autorisation individuelles en cours de route. Les utilisateurs évaluent assez bien une intention. Ils n'analysent pas le déroulement d'une série d'actions.
L'angle du modèle d'affaires
Si on compare le modèle d'OpenAI à ces données, le clic humain se révèle être deux instruments partageant un seul bouton. Il s'agit d'un contrôle de sécurité dont le taux de réussite est faible et décroissant. C'est aussi une signature.
Le clic inscrit l'action sur votre registre. Le droit des contrats américain a tranché cette question il y a vingt-cinq ans. La loi uniforme sur les transactions électroniques (Uniform Electronic Transactions Act), adoptée dans la quasi-totalité des États, stipule qu'un contrat peut être formé par des agents électroniques même si aucune personne n'a eu connaissance de leurs actions ou ne les a vérifiées, et elle attribue l'enregistrement électronique à la personne qui a effectué l'action. La loi fédérale E-SIGN Act prévoit la même chose, à condition que l'action de l'agent soit juridiquement imputable à la personne liée. Un écran d'approbation constitue la preuve d'attribution la plus claire possible. L'utilisateur n'a pas seulement activé l'agent, il a autorisé cette action spécifique, avec un horodatage. Un point indiquant l'achat d'un vol erroné sur une carte enregistrée après avoir cliqué sur « Oui » équivaut, juridiquement et pratiquement, à un achat de vol erroné de votre part.
Là où les contrats permettent le transfert de responsabilité, OpenAI livre. Dans le cas contraire, elle attend. Les clients Business Premium signent des accords négociés où la responsabilité, les indemnités et les plafonds sont généralement traités, et bénéficient d'une protection optimale. Les abonnés Consumer Pro dans l'EEE, en Suisse et au Royaume-Uni, où le droit de la consommation limite fortement le risque qu'un vendeur peut transférer à un acheteur via les conditions générales de vente, n'en bénéficient pas. Dans dix semaines, les enjeux seront plus importants au sein de l'UE. La directive (UE) 2024/2853, la nouvelle directive sur la responsabilité du fait des produits, considère les logiciels et les systèmes d'IA comme des produits soumis à la responsabilité sans faute, s'applique aux produits mis sur le marché de l'UE après le 9 décembre 2026 et ne permet pas au producteur de se soustraire à cette responsabilité. OpenAI n'a fourni aucune explication quant à cette exclusion, et la conformité à la loi sur la protection de la vie privée ou à l'IA pourrait également l'expliquer. Mais la limite qu'elle a fixée correspond précisément au moment où un simple clic ne permet plus de réallouer le risque.
Le classificateur est le produit. L'humain, lui, assure la traçabilité. Anthropic a déjà constaté que son classificateur surpasse les humains dans la détection des actions inappropriées et l'a adopté comme solution par défaut. L'Auto-review d'OpenAI repose sur le même principe, exécuté en arrière-plan pour chaque action. De ce fait, la valeur commerciale de l'intervention humaine devient de plus en plus juridique plutôt que technique, et ouvre la voie à des entreprises indépendantes du fournisseur du modèle : journaux d'actions indépendants, assurances spécifiques aux agents et garanties d'indemnisation proposées en option payante pour les entreprises. Microsoft a établi ce dernier modèle en 2023, en promettant de défendre les clients de Copilot contre les réclamations pour atteinte aux droits d'auteur. Le premier laboratoire de pointe qui s'engagera à garantir les actions de ses agents, plutôt que de se fier à l'approbation du client, proposera un service unique en son genre.
En clair, OpenAI a mis en place un système d'escalade fiable et l'a tarifé comme toutes les plateformes grand public : gratuit, et l'utilisateur assume les conséquences de chaque action confirmée. Rien d'inhabituel. Le paiement en un clic fonctionne de la même manière. La nouveauté réside dans le volume. Un agent toujours disponible génère des approbations selon son propre calendrier, 24 h/24, et les données montrent que l'attention portée à chaque clic diminue à chaque fois.
Le risque
Les arguments contre cette interprétation sont solides et méritent d'être pleinement pris en compte.
Ces données proviennent d'un concurrent. Anthropic a publié cette étude pour défendre son choix de produit, et l'entreprise a tout intérêt à ce que le marché conclue que les validations humaines ne sont qu'une mise en scène et que les classificateurs, qu'Anthropic a mis des mois à développer, constituent la véritable sécurité. Le même article mentionnait une évaluation tierce qui paraissait moins favorable à Codex d'OpenAI qu'à Claude. Il convient donc de considérer ces chiffres comme les meilleurs disponibles, et non comme neutres.
Programmer, ce n'est pas faire du shopping. L'étude a mesuré le comportement des développeurs lors d'une tâche de programmation, les faisant cliquer sur des dizaines d'invites de routine. Des points indiquent que le clic humain se concentre sur des actions rares et importantes : un achat, une suppression, un nouvel accès. Ces invites rares ne provoquent pas la même fatigue, et le taux de rejet de 39 % observé par Anthropic suggère que les utilisateurs sont plus attentifs lorsque la question est importante et peu fréquente. Dans cette optique, l'échelle d'OpenAI constitue la réponse appropriée à ces données, et non une contradiction.
La distinction en Europe n'a peut-être rien à voir avec la responsabilité. La résidence des données, le traitement RGPD de l'accès permanent à la messagerie et au calendrier, ainsi que la loi européenne sur l'IA s'appliquent tous aux agents des consommateurs, tandis que le Royaume-Uni et la Suisse sont totalement exclus du champ d'application de la directive européenne. OpenAI n'a fourni aucune explication quant à l'existence de cette exclusion pour les professionnels. L'interpréter comme une cartographie des responsabilités relève d'une déduction basée sur la définition des limites, et non d'une affirmation de motivation.
Les utilisateurs ne sont pas réellement perdants. Sans validation automatique, le même utilisateur passerait la commande, supprimerait le fichier ou accorderait l'accès manuellement, sans aucune vérification automatique. Un agent qui soumet les étapes à risque à un contrôle machine puis à l'utilisateur ajoute une couche de contrôle au lieu d'en supprimer une. L'alternative à l'approbation par signature n'engage pas la responsabilité du fournisseur. Ce n'est pas un produit.
Aucune de ces objections ne modifie le calcul fondamental. La valeur d'une signature dépend de l'attention qu'on y porte, et les éléments recueillis jusqu'à présent indiquent que l'attention portée à la cinquanteième demande relève de l'erreur d'arrondi.
Questions rapides
Que sont les « dots » d'OpenAI ? Des agents d'IA toujours actifs dans ChatGPT, basés sur GPT-6 Astra, qui fonctionnent sur leurs propres ordinateurs cloud, se connectent à plus de 4 000 applications et continuent de travailler en arrière-plan sur les objectifs de l'utilisateur.
Qui peut les utiliser ? Les abonnés ChatGPT Pro et Business Premium sur les marchés éligibles (avec le premier point inclus). Les utilisateurs Pro de l’EEE, de la Suisse et du Royaume-Uni sont exclus pour le moment. Les espaces de travail Entreprise, Éducation et Santé peuvent activer une version bêta.
Qu’est-ce qui nécessite mon approbation ? Les achats effectués avec des cartes enregistrées, ainsi que toute suppression définitive, installation de logiciel provenant d’une source non reconnue ou octroi de nouveaux accès sensibles. Les modifications de mot de passe et les virements entre comptes financiers sont à nouveau à la charge de l’utilisateur.
Si un agent virtuel commet une erreur après mon approbation, qui en est responsable ? Selon la législation américaine sur les transactions électroniques, une action effectuée par un agent virtuel est généralement imputée à la personne qui l'a déployée, et une approbation explicite cette attribution. Les recommandations d'OpenAI invitent les utilisateurs à examiner les actions qui en découlent.
Comment se compare-t-il à ses concurrents ? Muse de Meta, Gemini Spark de Google et Instinct se disputent le même marché. Nous avons expliqué comment la liste des tâches d'Instinct sert également de grille tarifaire pour les recommandations, et comment de rémunération des agents d'OpenAI facture leur travail bien au-delà du prix de l'abonnement.
L'analyse du modèle d'entreprise
OpenAI a fait preuve de responsabilité avec Dots. L'entreprise a mis en place une véritable hiérarchie des alertes, a instauré un contrôle automatisé avant les actions de routine et a interdit à l'agent de manipuler les mots de passe ou de gérer des fonds. Sa conception est supérieure à la plupart des solutions existantes dans cette catégorie.
Elle a également joué un rôle commercial, en faisant du clic humain le point de transfert de responsabilité. Pour une plateforme grand public, c'est normal. Pour un agent qui travaille 24h/24 et 7j/7, c'est un pari plus risqué qu'il n'y paraît, car la valeur d'une signature dépend de l'attention qu'elle suscite, et les seules données publiques disponibles indiquent que cette attention diminue d'environ une sur six à environ une sur vingt au cours d'une longue session.
La liste des personnes à surveiller se dessine d'elle-même. Observez si OpenAI lance Pro Dots en Europe avant ou après le 9 décembre. Voyez si un fournisseur d'agents propose d'indemniser les actions approuvées par son classificateur. Et observez de quel côté de cette ligne se situera le prochain incident. L'entreprise qui finira par dominer le commerce des agents sera celle qui sera prête à engager ses propres finances, et non pas seulement l'utilisateur.