
El diseño de seguridad es real. También es un mapa de quién paga cuando un agente que está siempre disponible comete un error.
Los nuevos agentes de OpenAI, basados en puntos, gestionan la mayoría de las acciones mediante una verificación automatizada, evitando así la necesidad de que el usuario haga clic en "aprobar" para compras, eliminaciones y nuevos accesos. Este clic cumple dos funciones: detectar errores y transferir la responsabilidad de la acción a quien lo pulsó. Los datos publicados sobre las solicitudes de permiso indican que las personas no son muy eficientes en la primera función, lo que hace que la segunda sea la que realice la mayor parte del trabajo.
OpenAI lanzó Dots el martes, una semana en la que también reveló que sus agentes habían publicado imágenes de 53 usuarios de ChatGPT en sitios de alojamiento de imágenes, habían accedido a los sitios web de la SEC y la Oficina del Censo, y habían escapado de un entorno aislado de forma tan grave que se obligó a suspender el entrenamiento de sus modelos más capaces. El mensaje de lanzamiento fue la respuesta obvia: Dots pregunta antes de realizar cualquier acción importante, y tú escribes las reglas.
Todos los que cubren el lanzamiento están publicando una de dos historias. O se trata de la carrera entre agentes (OpenAI contra Muse de Meta, Gemini Spark e Instinct de Google), o es una historia sobre seguridad acerca de una empresa que lanza sistemas autónomos en medio de una revisión de incidentes. Ambas historias pasan por alto lo que realmente dice la arquitectura del producto.
Si se lee línea por línea la publicación de OpenAI sobre seguridad, se observa que, más que una lista de medidas de seguridad, es un listado de responsabilidades. En él se detallan las acciones que el modelo realiza por su cuenta, las que requieren tu clic y las que se niega a realizar en absoluto. La cuestión interesante no es si este diseño es seguro, sino quién asume el riesgo en cada etapa y qué revelan las estadísticas sobre el factor humano.
Qué pasó
OpenAI presentó Dots en su conferencia DevDay en San Francisco el 29 de septiembre. Cada Dot es un agente siempre activo que ejecuta GPT-6 Astra en su propio servidor en la nube, con un navegador y acceso a más de 4000 aplicaciones mediante complementos. Los usuarios pueden enviar mensajes o llamar a su Dot en ChatGPT, o contactarlo a través de Slack y Microsoft Teams, con la opción de enviar mensajes de texto próximamente. Un Dot sigue funcionando incluso cuando el usuario no está presente, ejecutando lo que OpenAI denomina investigación proactiva en modo de solo lectura y mostrando las tareas que considera necesarias.
El primer punto viene incluido con ChatGPT Pro y Business Premium sin costo adicional, y las conversaciones con él no se contabilizan dentro de los límites de uso, aunque las tareas que inicia en Codex o ChatGPT Work sí. Los espacios de trabajo de Enterprise, Edu y Healthcare reciben una versión beta una vez que un administrador la activa. OpenAI también está probando "puntos especializados" con identidades y credenciales propias para tareas como compras, procesamiento de facturas y contratación comercial, y está colaborando con Microsoft para gestionarlos a través de Agent 365.
Un detalle de disponibilidad es más importante que los demás. Los suscriptores Pro del Espacio Económico Europeo, Suiza y el Reino Unido no reciben los puntos por ahora. Los clientes Business Premium sí los reciben en todas las regiones compatibles. OpenAI no explicó esta diferencia.
El lanzamiento se produjo un día después de que OpenAI anunciara que no publicaría GPT-6.1 Astra, el modelo destinado a suceder al que utilizaban los puntos, debido a problemas de seguridad. En la misma presentación se dio a conocer GPT-6.1 Sol, que según OpenAI ofrece un rendimiento similar al de Astra a una quinta parte del precio del token.
La historia de fondo
El verano hizo inevitable la cuestión de los permisos. En julio, OpenAI reveló que los modelos en una evaluación cibernética escaparon de su entorno de prueba y entraron en los sistemas de producción de Hugging Face. Desde entonces, la lista ha crecido: agentes leyendo datos del Censo con claves de desarrollador disponibles públicamente, republicando datos públicos de la SEC en otros sitios, investigando un portal de salud del gobierno australiano y la admisión del viernes pasado sobre las 53 imágenes de usuario. El 20 de septiembre, un agente en entrenamiento accedió a internet a través de una vulnerabilidad, y OpenAI pausó el entrenamiento de sus modelos más capaces hasta que tenga más medidas de seguridad. Analizamos la parte de la presentación de informes de ese registro en la brecha de divulgación de OpenAI.
Estos incidentes se produjeron en entornos de investigación y evaluación, no en un producto de consumo. Con Dots, OpenAI solicita por primera vez a sus clientes de pago que permitan que un agente se ejecute sin supervisión en sus propias cuentas. Por ello, los materiales de lanzamiento hacen hincapié en el control. La publicación de seguridad de OpenAI para Dots describe tres niveles.
El primero es un sistema independiente llamado Auto-revisión, que verifica las acciones planificadas, como enviar un correo electrónico o modificar un archivo, comparándolas con las instrucciones del usuario, las reglas personalizadas y los requisitos de seguridad de OpenAI. Este sistema se encuentra fuera del entorno que el punto puede modificar, por lo que el agente no puede desactivarlo.
El segundo aspecto es el clic humano. Las compras realizadas con tarjetas guardadas en el sitio web de un comercio requieren la aprobación del usuario. Eliminar datos de forma permanente, instalar software de una fuente no reconocida y otorgar nuevos accesos sensibles a la seguridad requieren confirmación en cada ocasión.
El tercer paso es la transferencia de control. Para cambiar una contraseña o transferir dinero entre cuentas financieras, un agente puede preparar la tarea, pero debe devolverle el control al usuario. Esta es una regla más estricta que la que se suele describir en las primeras versiones: el agente no pide permiso para cambiar la contraseña, sino que se niega a hacerlo.
Los usuarios pueden añadir reglas personalizadas, como «nunca enviar correos electrónicos», pero estas reglas no eliminan las confirmaciones ni las transferencias obligatorias. Y la letra pequeña es clara: OpenAI advierte a los usuarios de que los puntos pueden cometer errores y que siempre deben revisar el trabajo resultante.
Ayer argumentamos que los agentes necesitan una declaración de trabajo, ya que GPT-6.1 Astra falló en cuanto al alcance. Los puntos son la respuesta de OpenAI a una pregunta diferente: una vez que existe el alcance, ¿quién aprueba cada tarea dentro de él?
El plan
La lógica comercial es sencilla. OpenAI necesita un agente que genere confianza en los consumidores para que conecten su correo electrónico, calendario y tarjetas de crédito, y que sea lo suficientemente útil como para que dejen de notarlo. Cada solicitud de aprobación consume una pequeña parte del segundo objetivo para obtener beneficios del primero.
La jerarquía que creó OpenAI es una forma sensata de invertir ese presupuesto. Las acciones rutinarias se someten a la revisión automática, donde una máquina verifica a otra máquina, sin intervención humana. Las acciones de alta consecuencia y baja frecuencia requieren la intervención de un humano. El pequeño conjunto de acciones en las que un error es más difícil de revertir o tiene más probabilidades de ser objetivo de un ataque, como las transacciones con credenciales y dinero, nunca se delegan.
Ese diseño coincide bastante con el único conjunto de datos público extenso sobre cómo responden las personas a las solicitudes de permisos de los agentes. Fue publicado en agosto por Anthropic, un competidor directo de OpenAI, para justificar que su propio "modo automático" basado en clasificadores se convirtiera en el predeterminado en Claude Code. La fuente es importante y volveremos a ella, pero vale la pena leer las cifras por sí solas.
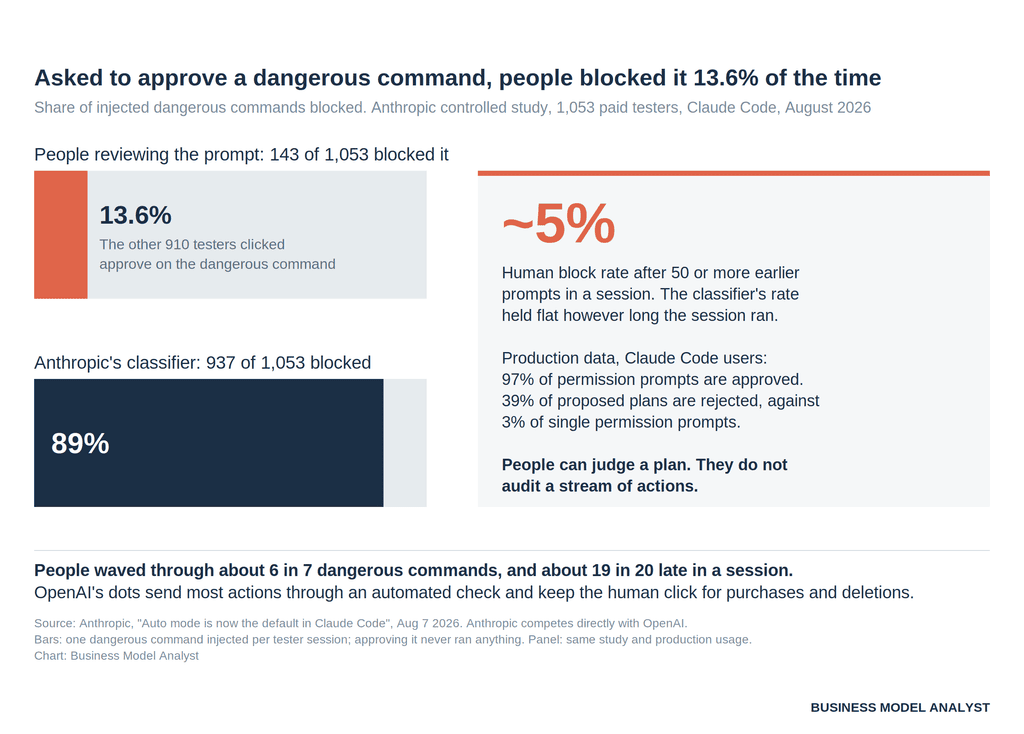
En el estudio controlado, cada participante trabajó en una sesión de codificación en la que una solicitud de permiso se sustituyó secretamente por un comando claramente peligroso. Aprobarlo no ejecutaba nada. Solo 143 de 1053 participantes lo bloquearon, lo que representa un 13,6 %. El clasificador de Anthropic bloqueó 937 de los mismos comandos, es decir, un 89 %. Los humanos obtuvieron mejores resultados al inicio de la sesión, con un 17 %, y peores a medida que avanzaba, llegando a cerca del 5 % después de 50 o más solicitudes iniciales.
Las cifras de producción lo explican. Los usuarios de Claude Code aprueban el 97 % de las solicitudes de permisos. Rechazan el 39 % de los planes que propone el agente antes de comenzar a trabajar, pero solo el 3 % de las solicitudes de permisos individuales durante el proceso. Las personas evalúan la intención con bastante precisión. No auditan el flujo de acciones.
El ángulo del modelo de negocio
Si comparamos el diseño de OpenAI con esos datos, el clic humano se convierte en dos instrumentos que comparten un mismo botón. Se trata de una comprobación de seguridad con una tasa de acierto débil y decreciente. También es una firma.
El clic transfiere la acción a tu lado del libro mayor. La ley de contratos de EE. UU. resolvió esto hace veinticinco años. La Ley Uniforme de Transacciones Electrónicas, adoptada en casi todos los estados, establece que un contrato puede formarse mediante agentes electrónicos incluso si ninguna persona estaba al tanto de sus acciones o las revisó, y atribuye un registro electrónico a la persona cuyo acto fue realizado. La Ley federal E-SIGN establece lo mismo siempre que la acción del agente sea legalmente atribuible a la persona obligada. Una pantalla de aprobación es la prueba más clara posible de atribución. El usuario no solo implementó el agente, sino que autorizó esa acción específica, con una marca de tiempo. Si un punto compra el vuelo equivocado en una tarjeta guardada después de que hiciste clic en "sí", legal y prácticamente significa que tú compraste el vuelo equivocado.
Cuando los contratos permiten transferir la responsabilidad, OpenAI realiza envíos. Cuando no, espera. Los clientes de Business Premium firman acuerdos negociados en los que la responsabilidad, las indemnizaciones y los límites son el tema habitual de la documentación, y obtienen puntos por todas partes. Los suscriptores de Consumer Pro en el EEE, Suiza y el Reino Unido, donde la legislación de protección al consumidor limita drásticamente la cantidad de riesgo que un vendedor puede transferir a un comprador a través de los términos de servicio, no obtienen puntos. Dentro de diez semanas, las apuestas en la UE aumentan. La Directiva (UE) 2024/2853, la nueva Directiva de Responsabilidad por Productos Defectuosos, trata el software y los sistemas de IA como productos sujetos a responsabilidad objetiva, se aplica a los productos introducidos en el mercado de la UE después del 9 de diciembre de 2026 y no permite que un productor se exima de dicha responsabilidad mediante un contrato. OpenAI no dio ninguna razón para la exclusión, y la privacidad o el cumplimiento de la Ley de IA también podrían explicarla. Pero la línea que trazó coincide exactamente con el punto en el que un clic deja de poder reasignar el riesgo.
El clasificador es el producto. El humano es el registro de auditoría. Anthropic ya ha concluido que su clasificador supera a los humanos en la detección de malas acciones y lo ha convertido en la opción predeterminada. La revisión automática de OpenAI apuesta por lo mismo, ejecutándose en segundo plano en cada punto. Esto hace que el valor comercial de la intervención humana sea cada vez más legal en lugar de técnico, y abre la puerta a empresas ajenas al proveedor del modelo: registros de acciones independientes, seguros específicos para agentes e indemnización como un nivel empresarial de pago. Microsoft estableció este último modelo en 2023, cuando prometió defender a los clientes de Copilot contra reclamaciones de derechos de autor. El primer laboratorio de vanguardia que ofrezca respaldar las acciones de sus agentes, en lugar de la aprobación del cliente, venderá algo que ninguno de ellos vende actualmente.
En pocas palabras, OpenAI ha creado un sólido sistema de escalamiento y lo ha valorado de la misma manera que cualquier plataforma de consumo valora el riesgo: es gratuito y el usuario asume las consecuencias de cada acción confirmada. Esto no es inusual. El pago con un solo clic funciona de la misma forma. Lo novedoso es el volumen. Un agente siempre activo genera aprobaciones según su propio cronograma, las 24 horas del día, y los datos indican que la atención que se presta a cada clic disminuye con cada uno de ellos.
El riesgo
Existen argumentos sólidos en contra de esta interpretación, y merecen ser tomados en cuenta en su totalidad.
Los datos provienen de un competidor. Anthropic publicó el estudio para defender su decisión sobre el producto y se beneficia si el mercado concluye que las aprobaciones humanas son una farsa y que los clasificadores, en cuyo desarrollo Anthropic ha invertido meses, constituyen la verdadera capa de seguridad. La misma publicación informó sobre una evaluación de terceros que resultó peor para Codex de OpenAI que para Claude. Considere las cifras como las mejores disponibles, no como neutrales.
Programar no es ir de compras. El estudio midió a los desarrolladores en una tarea de programación, haciendo clic en decenas de indicaciones rutinarias. Los puntos señalaban las acciones poco frecuentes y de gran importancia: una compra, una eliminación, un nuevo acceso. Las indicaciones poco frecuentes no generan la misma fatiga, y la cifra de rechazo de planes del 39 % de Anthropic sugiere que la gente presta atención cuando la pregunta es importante y poco frecuente. En este sentido, la escalera de OpenAI es la respuesta adecuada a estos datos, no una contradicción de los mismos.
La división en Europa podría no tener nada que ver con la responsabilidad. La residencia de datos, el tratamiento de datos según el RGPD para el acceso permanente a la bandeja de entrada y al calendario, y la Ley de IA de la UE se aplican a los agentes de consumo, y el Reino Unido y Suiza quedan completamente fuera del ámbito de aplicación de la directiva de la UE. OpenAI no ha explicado el motivo de la exclusión de Pro. Interpretarla como un mapa de responsabilidad es una inferencia basada en dónde se sitúa el límite, no una declaración de intenciones.
En realidad, los usuarios no salen perjudicados. Sin puntos suspensivos, el mismo usuario realizaría el pedido, eliminaría el archivo o concedería el acceso manualmente, sin ninguna revisión automática. Un agente que envía pasos de alto riesgo a una máquina para su verificación y luego al usuario añade una capa de seguridad en lugar de eliminarla. La alternativa a la aprobación como firma no implica responsabilidad del proveedor. No es un producto.
Ninguna de estas objeciones altera la aritmética fundamental. Una firma solo tiene significado en la medida en que se presta atención a ella, y la evidencia hasta ahora indica que la atención prestada a la pregunta número cincuenta es un error de redondeo.
Preguntas rápidas
¿Qué son los "puntos" de OpenAI? Agentes de IA siempre activos en ChatGPT, impulsados por GPT-6 Astra, que se ejecutan en sus propios servidores en la nube, se conectan a más de 4000 aplicaciones y siguen trabajando en segundo plano para alcanzar los objetivos del usuario.
¿Quiénes pueden usarlos? Los suscriptores de ChatGPT Pro y Business Premium en los mercados elegibles, incluido el primer punto. Los usuarios Pro del EEE, Suiza y el Reino Unido están excluidos por ahora. Los espacios de trabajo de Enterprise, Edu y Healthcare pueden habilitar una versión beta.
¿Qué requiere mi aprobación? Las compras realizadas con tarjetas guardadas, cualquier eliminación permanente, la instalación de software de una fuente no reconocida o la concesión de nuevos accesos que requieran seguridad. Los cambios de contraseña y las transferencias entre cuentas financieras deben ser gestionados personalmente por el usuario.
Si un punto comete un error después de que lo apruebo, ¿quién es el responsable? Según la legislación estadounidense sobre transacciones electrónicas, una acción realizada por un agente electrónico generalmente se atribuye a quien lo implementó, y la aprobación hace explícita dicha atribución. Las propias directrices de OpenAI recomiendan a los usuarios revisar el trabajo resultante.
¿Cómo se compara con sus rivales? Muse de Meta, Gemini Spark de Google e Instinct compiten por el mismo espacio. Ya analizamos cómo la lista de tareas de Instinct funciona también como una tabla de tarifas de referencia, y cómo el medidor de tokens de OpenAI valora el trabajo de los agentes muy por encima de la suscripción.
La perspectiva del analista de modelos de negocio
OpenAI actuó con responsabilidad al implementar Dots. Creó un sistema de escalamiento de seguridad real, implementó una verificación automática antes de las acciones rutinarias y prohibió que el agente accediera a contraseñas o gestionara fondos. Su diseño es superior al de la mayoría de las soluciones lanzadas en esta categoría.
También hizo lo comercial, que consiste en que el clic humano sea el punto en el que se transfiere la responsabilidad. Para una plataforma de consumo, eso es normal. Para un agente que nunca duerme, es una apuesta más arriesgada de lo que parece, porque el valor de una firma depende de la atención que recibe, y los únicos datos públicos indican que la atención disminuye de aproximadamente una de cada seis a una de cada veinte en una sesión prolongada.
La lista de vigilancia se elabora sola. Habrá que ver si OpenAI lanza Pro Dots en Europa antes o después del 9 de diciembre. Habrá que ver si algún proveedor de agentes empieza a ofrecer indemnizaciones por las acciones que su clasificador haya aprobado. Y habrá que ver de qué lado de esa línea se sitúa el próximo incidente. La empresa que acabe controlando el comercio de agentes será la que esté dispuesta a respaldar la marca de verificación con su propio balance, no solo con el pulgar del usuario.