
Un proveedor incumple dos envíos. El responsable de operaciones dice que es temporal. Entonces el proveedor se declara en bancarrota, los pedidos de los clientes se acumulan y el equipo de ventas empieza a ofrecer descuentos para evitar que los clientes se vayan. Nada en esta cadena de acontecimientos es inusual. Lo inusual es que muchos equipos directivos sigan tratándolo como mala suerte en lugar de un fallo estratégico.
una estrategia de gestión de riesgos . No se trata de un simple documento en una unidad compartida ni de un mero trámite administrativo a cargo de un departamento, sino de un sistema de gestión para tomar mejores decisiones en situaciones de incertidumbre. Esta estrategia indica qué riesgos son importantes, cuáles no, quién es el responsable, cuánta exposición está dispuesta a asumir la empresa y qué acciones se financian antes de que una amenaza se convierta en una interrupción.
Los consejos de administración suelen solicitar planes de crecimiento, planes de margen y planes de transformación. Deberían exigir el mismo nivel de claridad en materia de riesgos. Una empresa que no puede explicar cómo identifica, prioriza y gestiona la incertidumbre no está gestionando su estrategia, sino simplemente gestionando imprevistos.
¿Qué es realmente una estrategia de gestión de riesgos?
Una empresa de rápido crecimiento suele sentirse fuerte justo antes de que el riesgo se haga evidente. Los ingresos aumentan, la contratación es activa, los clientes llegan y las hipótesis operativas comienzan a consolidarse. Entonces, un shock externo revela lo poco protegido que estaba ese impulso.
Ese es el significado práctico de una estrategia de gestión de riesgos. Es la disciplina operativa que reduce las sorpresas estratégicas. Ayuda a los líderes a identificar las amenazas con anticipación, evaluar sus consecuencias para el negocio, elegir una respuesta y mantenerse alerta ante los cambios en las condiciones.
Es un sistema de decisiones, no un documento
La mayoría de los ejecutivos han visto registros de riesgos que no llevan a ninguna parte. Contienen categorías, códigos de colores y declaraciones generales como "monitorear la concentración de proveedores" o "revisar la postura cibernética". Esas listas no constituyen una estrategia a menos que cambien decisiones reales.
Una estrategia real de gestión de riesgos responde a preguntas como estas:
- ¿Qué podría impedir que alcancemos nuestros objetivos este año?
- ¿Qué riesgos merecen financiación para mitigarlos, dado que amenazan los ingresos, la continuidad o la confianza?
- ¿Qué riesgos podemos tolerar porque tratarlos costaría más que asumirlos?
- ¿Quién decide y quién actúa cuando los indicadores se mueven en la dirección equivocada?
Si su equipo necesita un punto de partida para esa conversación, esta guía práctica para identificar los principales riesgos resulta útil porque impulsa a los líderes a mirar más allá de los problemas operativos obvios y a vincular el riesgo con las decisiones estratégicas.
La protección del valor es solo una parte de la historia
Los consejos de administración competentes comprenden que la gestión de riesgos no solo previene pérdidas, sino que también mejora la asignación de capital. Cuando los líderes conocen los riesgos asociados al lanzamiento de un producto, la entrada en un mercado, la dependencia de proveedores o la gestión de datos, pueden tomar decisiones con mayor rapidez y rigor.
Perspectiva del consejo de administración: Una empresa con un proceso de gestión de riesgos deficiente suele confundir el optimismo con la capacidad.
Esa distinción es importante. La estrategia de gestión de riesgos no consiste en evitar la ambición, sino en hacer que la ambición sea viable.
Por qué su empresa no puede permitirse ignorar el riesgo
La confianza de los directivos puede ser peligrosamente engañosa. Un equipo de liderazgo puede sentirse preparado porque aún no han ocurrido incidentes graves, las líneas jerárquicas parecen claras y nadie está dando la voz de alarma. Ese tipo de confianza suele reflejar una situación de calma, no una verdadera capacidad de adaptación.
La brecha se evidencia claramente en los hallazgos de FIS Global sobre gestión de riesgos para 2025. El 95 % de los líderes del Reino Unido manifestaron confianza en la gestión de riesgos, en comparación con el 90 % en Estados Unidos y el 87 % en otras regiones . Sin embargo, el mismo informe reveló que el 58 % de los líderes globales identificaron las condiciones económicas como un riesgo principal, mientras que el 61 % consideró la atracción y retención de talento como una preocupación primordial. La confianza y la exposición se movían en direcciones opuestas.
La confianza no es un control
Para un consejo de administración, esos datos deberían llevar a una conclusión. La percepción de la dirección no es prueba de preparación. Si la organización se siente segura a pesar de las importantes presiones externas y de talento, entonces el problema no es la moral. El problema radica en si la empresa ha transformado la concienciación en planes de acción, responsabilidad y seguimiento.
Ahí radica la importancia de una estrategia formal. Obliga a los líderes a pasar de "conocemos el riesgo" a "sabemos qué haremos al respecto"
Una empresa que ignora esta disciplina paga las consecuencias de varias maneras:
- Decisiones más lentas: Los equipos debaten sobre las suposiciones durante una crisis porque nunca se definió la responsabilidad del riesgo.
- Operaciones más volátiles: Los problemas de suministro, personal, legales y tecnológicos tienen un impacto mayor cuando no existe un plan de contingencia.
- Menor confianza de los inversores: los proveedores de capital quieren pruebas de que la dirección puede protegerse de las pérdidas, no solo buscar las ganancias.
- Fragilidad reputacional: Los clientes perdonan más fácilmente las interrupciones cuando perciben competencia, transparencia y continuidad.
La gestión de riesgos afecta al rendimiento, no solo a la protección
La razón más importante para invertir en una estrategia de gestión de riesgos es que mejora la calidad del negocio. Optimiza la forma en que los líderes priorizan, dónde establecen márgenes de seguridad, qué dependencias reducen y cuándo dejan de considerar las soluciones temporales como soluciones permanentes.
Una forma útil de plantear esto a nivel de la junta directiva es considerar la preparación como una capacidad competitiva. Esta perspectiva explica claramente por qué la preparación representa una ventaja competitiva en los negocios. Las empresas que anticipan las disrupciones no solo se defienden mejor, sino que también reasignan recursos con mayor rapidez mientras sus competidores aún están analizando el problema.
La preparación no elimina la incertidumbre. Reduce el precio que se paga cuando la incertidumbre llega.
Por eso, la gestión de riesgos debe integrarse en las revisiones estratégicas, operativas y en las discusiones sobre la asignación de recursos. Si solo se aborda en auditorías o cumplimiento normativo, la empresa solo se dará cuenta cuando el daño ya esté hecho.
Componentes básicos de un marco de gestión de riesgos
Un sistema de navegación eficaz funciona como el de un barco. No da por sentado que existe una ruta perfecta y se olvida del mar. Constantemente comprueba las condiciones, actualiza la ruta e informa a la tripulación cuando una pequeña desviación se convierte en un problema estratégico.
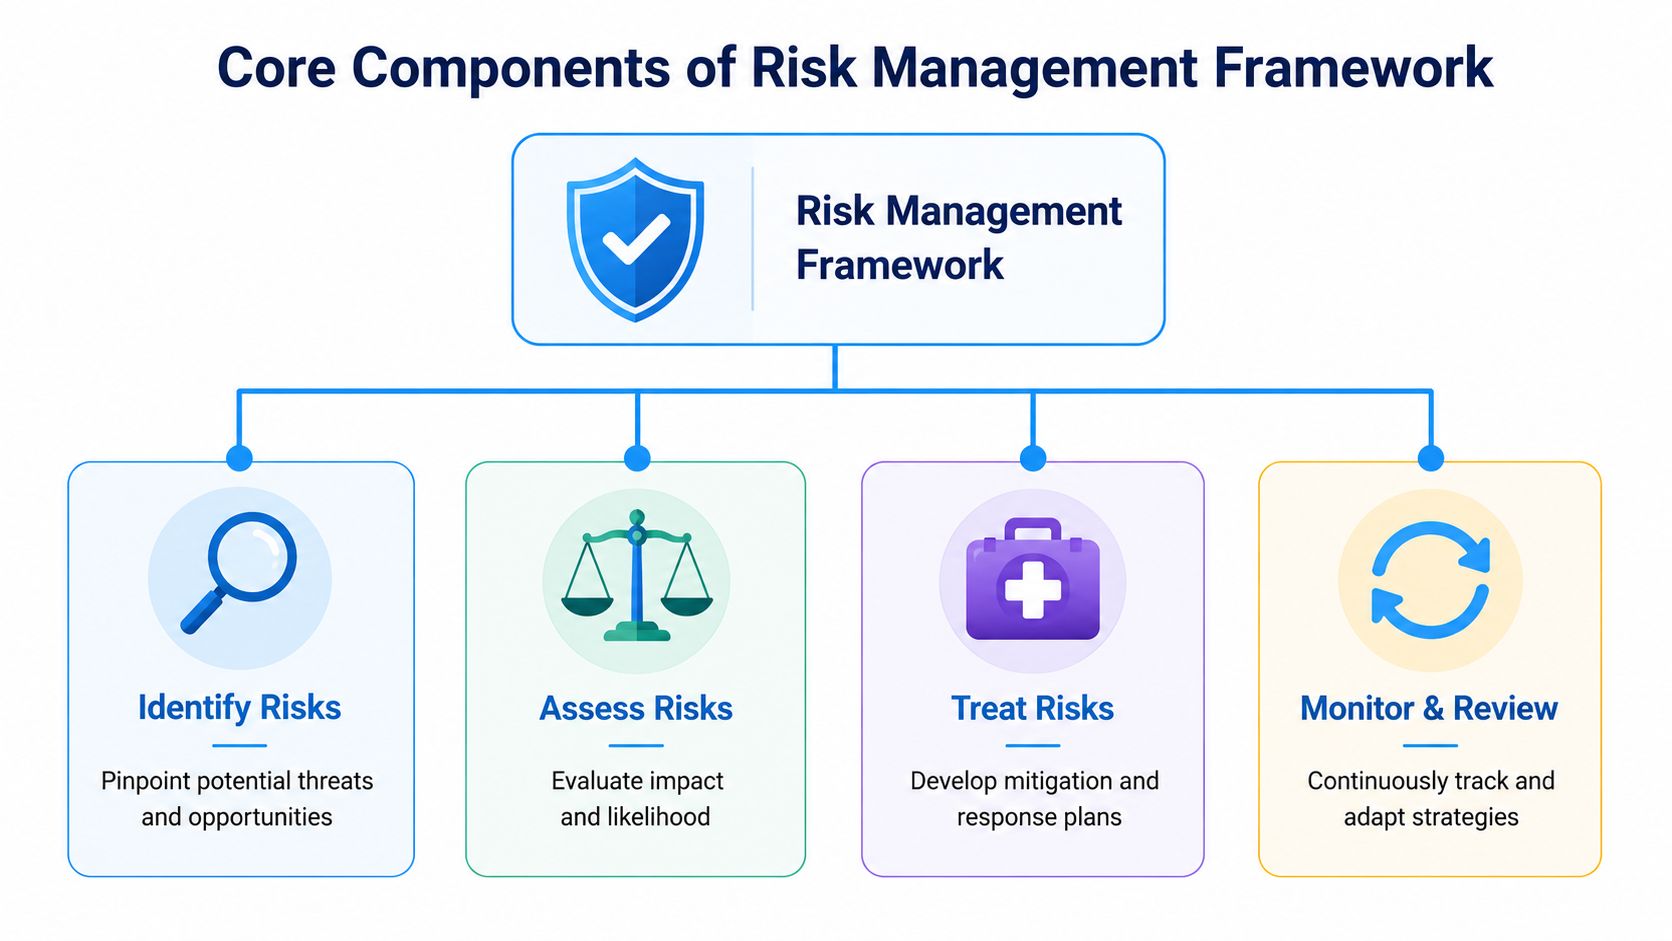
Así es como debería funcionar un marco de gestión de riesgos dentro de una empresa. El ciclo principal es simple: identificar, evaluar, tratar y monitorear. Esta simplicidad es engañosa. La mayoría de las empresas fracasan no porque el modelo no esté claro, sino porque lo tratan como una lista de verificación anual en lugar de un ciclo operativo continuo.
Identificar riesgos
La identificación de riesgos implica nombrar los eventos, dependencias y supuestos que podrían afectar los objetivos. Esto incluye categorías obvias como proveedores, exposición cibernética, regulación, liquidez, contratación y reputación. También incluye riesgos estratégicos que los equipos directivos suelen pasar por alto, como la concentración en un solo segmento de clientes, la excesiva dependencia de un único canal o la dependencia de una persona clave.
Muchas empresas se benefician al vincular el riesgo con las capacidades. Un mapa de la empresa que defina lo que el negocio debe poder hacer (como entregar, vender, servir, cumplir con las normativas y retener talento) suele revelar los puntos débiles con mayor rapidez que una lluvia de ideas genérica. Esto hace que el mapeo de capacidades empresariales sea especialmente útil para la identificación de riesgos.
Evaluar los riesgos
Una vez identificados los riesgos, los líderes deben evaluarlos según su probabilidad e impacto. No se trata de precisión matemática por sí misma, sino de distinguir entre el ruido y la exposición que puede alterar significativamente el desempeño.
En un debate a nivel de junta directiva se debería plantear la siguiente pregunta:
| Pregunta | Por qué es importante |
|---|---|
| ¿Podría esto afectar los ingresos o la entrega? | Vincula el riesgo con el rendimiento. |
| ¿Con qué rapidez podría materializarse? | Determina el tiempo de respuesta y la gobernanza. |
| ¿Tenemos indicadores tempranos? | Separa el riesgo controlable del riesgo imprevisto. |
| ¿Es un caso aislado o sistémico? | Revela si un solo evento puede desencadenar un fallo más generalizado. |
Tratar y controlar los riesgos
El tratamiento es donde la estrategia se hace visible. Algunos riesgos se evitan, otros se reducen, otros se transfieren, otros se aceptan y otros requieren planes de contingencia. Estas decisiones deben ser explícitas.
El monitoreo mantiene vivo el marco de trabajo. Si los líderes no revisan los indicadores, no ponen a prueba las suposiciones ni ajustan las acciones, el marco se degrada y se convierte en una mera presentación de informes. Por eso, los programas empresariales maduros suelen alinear la gestión de riesgos con la estrategia y la gestión del desempeño. Para los consejos de administración que buscan un modelo de gobernanza más sólido, esta explicación de la integración de COSO ERM con la estrategia constituye un punto de referencia práctico.
Regla práctica: Si un riesgo no tiene responsable, ni desencadenante, ni periodicidad de revisión, no se está gestionando. Simplemente se está describiendo.
Cinco maneras eficaces de gestionar los riesgos empresariales
Una vez evaluado un riesgo, la dirección debe decidir qué hacer al respecto. En esta etapa, muchos equipos tienden a centrarse en la mitigación y dejan de pensar. Eso es demasiado limitado.
práctica moderna reconoce cinco opciones de tratamiento principales. El modelo se amplió desde las cuatro respuestas clásicas para incluir la planificación de contingencias como una estrategia independiente, un cambio vinculado a la complejidad de las cadenas de suministro globales y las amenazas cibernéticas, como se describe en el análisis de Optro sobre las opciones modernas de tratamiento de riesgos.
Las cinco opciones una al lado de la otra
| Opción de tratamiento | Qué significa | Se utiliza mejor cuando | Ejemplo |
|---|---|---|---|
| Evitación | Eliminar la exposición por completo | El beneficio potencial no compensa el riesgo | Negarse a entrar en un mercado con condiciones regulatorias que la empresa no puede soportar |
| Reducción | Reducir la probabilidad o el impacto | El riesgo es real pero manejable | Agregar pasos de calificación de proveedores y aprobación doble para compras críticas |
| Transferencia | Trasladar parte del riesgo a otra parte | Otra parte puede absorberlo o gestionarlo mejor | Utilizar seguros cibernéticos o indemnizaciones contractuales con un proveedor |
| Aceptación | Asumir el riesgo a sabiendas | La exposición es limitada o el tratamiento no es económico | Aceptar defectos menores en una herramienta interna no esencial |
| Planificación de contingencias | Planifique de antemano una respuesta alternativa | El riesgo no se puede prevenir por completo | Preparación de un proceso operativo manual en caso de fallo de la plataforma principal |
Los errores que suelen cometer las juntas directivas
Los consejos de administración suelen preguntar si la dirección ha «mitigado el riesgo». Esta formulación puede limitar la conversación demasiado pronto. Algunos riesgos no deben mitigarse, sino evitarse. Otros no pueden reducirse lo suficiente, por lo que la cuestión estratégica radica en si existe un plan de contingencia.
Consideremos dos ejemplos.
Una empresa que depende de un único fabricante extranjero puede reducir el riesgo mejorando la supervisión, el stock de seguridad y las rutinas de comunicación. Sin embargo, si la concentración sigue siendo estructuralmente peligrosa, evitarla podría ser la mejor solución a largo plazo mediante la diversificación de proveedores o el rediseño del producto para ampliar su capacidad de fabricación.
Una empresa de software que maneja información confidencial de clientes puede implementar controles, contratar seguros y capacitar a su personal. Estas son herramientas válidas para la reducción y la transferencia de riesgos. Pero si un sistema crítico falla, solo la planificación de contingencias puede responder a la siguiente pregunta del consejo: ¿cómo seguirá la empresa prestando servicio a sus clientes mañana por la mañana?
Elegir entre ellos
Los líderes deben adaptar el tratamiento a la realidad empresarial, no a la costumbre.
- Utilice la estrategia de evitación cuando el riesgo amenace la viabilidad principal.
- Utilice la reducción cuando los cambios operativos puedan disminuir sustancialmente la exposición.
- Utilice la transferencia cuando la contraparte pueda asumir la carga de manera más eficiente.
- Utilice la aceptación cuando el costo del tratamiento exceda el valor protegido.
- Utilice planes de contingencia cuando sea posible que se produzca una interrupción incluso después de haber aplicado los demás tratamientos.
Los planes de tratamiento más eficaces suelen combinar varios de estos elementos. Lo importante es que cada elección sea deliberada.
Cómo elaborar su estrategia de gestión de riesgos paso a paso
La mayoría de las empresas no necesitan una teoría de riesgos más amplia. Necesitan una secuencia de desarrollo. El trabajo se vuelve manejable una vez que la dirección deja de tratarlo como un proyecto empresarial gigantesco y comienza a considerarlo una disciplina operativa con responsables definidos, decisiones recurrentes e informes claros.
Un proceso de implementación sencillo es suficiente para empezar.

1. Definir el contexto y el nivel de tolerancia al riesgo
Comience con los objetivos comerciales, no con las categorías de riesgo. ¿Qué debe lograr, proteger y preservar la empresa durante el período de planificación? La continuidad de los ingresos, la confianza del cliente, el cumplimiento normativo, la entrega de productos y la retención de talento suelen figurar en esa lista.
Luego, defina el nivel de riesgo aceptable. Esto implica aclarar dónde la empresa está dispuesta a asumir riesgos y dónde no. Una empresa puede aceptar la experimentación en el desarrollo de productos, pero tener una tolerancia muy baja a los incumplimientos normativos o a los puntos únicos de fallo en las operaciones.
2. Asignar propiedad
La gestión de riesgos fracasa cuando todos participan pero nadie se responsabiliza. Cree una estructura de gobernanza sencilla. En empresas grandes, podría ser un comité de riesgos con altos directivos. En empresas más pequeñas, podrían reunirse periódicamente el director general, el director financiero, el director de operaciones y el responsable de tecnología.
La clave es la claridad:
- Patrocinador ejecutivo: Establece expectativas y resuelve conflictos.
- Responsables funcionales: Identificar y gestionar los riesgos dentro de sus respectivos ámbitos.
- Coordinador: Mantiene el registro, realiza el seguimiento de las acciones y prepara los informes.
3. Realizar un taller estructurado sobre riesgos
Reúna a los líderes y exija precisión. Pregunte a cada departamento qué podría interrumpir los objetivos, en qué supuestos se basa el plan, dónde se concentra la empresa y qué riesgos son cada vez más difíciles de monitorear.
No permita que la discusión se quede en abstracto. Estructure cada enunciado de riesgo de la siguiente manera: evento, causa, consecuencia. "Interrupción del suministro" es vago. "El fallo del único proveedor de embalaje podría retrasar los envíos y reducir los niveles de servicio" es una medida concreta.
Aquí es donde un formato de planificación sencillo ayuda a los equipos a pasar de la conversación a la ejecución. Una plantilla de hoja de ruta estratégica puede ayudar a traducir las prioridades de riesgo en cronogramas, responsabilidades y puntos de revisión.
Para respaldar ese proceso de compilación, vale la pena revisar este tutorial:
4. Crear un registro de riesgos útil
Un buen registro de riesgos debe ser lo suficientemente breve como para impulsar la acción y lo suficientemente detallado como para respaldar las decisiones.
Incluir campos como:
- Declaración de riesgos
- Objetivo empresarial afectado
- Dueño
- Probabilidad
- Impacto
- Tratamiento actual
- Se requieren acciones adicionales
- Indicadores de alerta temprana
- Fecha de revisión
5. Implementar planes de tratamiento
En esta etapa, la asignación de recursos se concreta. Algunas acciones requieren inversión, otras cambios en las políticas y otras rediseñar un proceso o una dependencia. No todos los riesgos merecen el mismo nivel de atención.
La calidad de una estrategia de riesgos se refleja en los presupuestos, los contratos, la selección de personal y el diseño de procesos. No en las diapositivas de una presentación.
6. Establecer informes y revisiones
Establezca una rutina. Mensual para riesgos operativos volátiles. Trimestral para revisión a nivel de junta directiva. Escalada inmediata para situaciones que superen los límites de tolerancia.
La metodología es sencilla. Consiste en revisar qué ha cambiado, si el tratamiento está funcionando, si la exposición ha aumentado y si existen nuevos riesgos que requieran la atención del consejo directivo. Esta frecuencia es lo que convierte un taller puntual en una estrategia eficaz de gestión de riesgos.
Estrategias de gestión de riesgos en el mundo real
Los marcos de trabajo son importantes, pero los consejos de administración suelen comprender mejor el riesgo a través de análisis operativos. Esta misma disciplina se manifiesta de forma muy diferente en una empresa de software que en una empresa de productos con inventario físico y dependencias de proveedores.
Startup SaaS
Una empresa SaaS en crecimiento suele comenzar con una preocupación principal: la velocidad de desarrollo del producto. El riesgo aparece más tarde, de forma indirecta. Los datos de los clientes se acumulan, los clientes empresariales plantean preguntas de seguridad más complejas, algunos ingenieros se convierten en puntos críticos de dependencia y el equipo directivo se da cuenta de que una interrupción del servicio supondría tanto un problema operativo como un problema de confianza.
Su estrategia podría incluir controles de acceso más estrictos, una mayor claridad en la responsabilidad de la respuesta a incidentes, la revisión de proveedores para la infraestructura central y un plan de contingencia para interrupciones de la plataforma. Pero un consejo de administración más perspicaz se plantearía otra pregunta: ¿existen prácticas de producto o de datos que generen riesgos evitables? Ahí es donde la empresa va más allá de la implementación de controles y comienza a reducir el riesgo en su origen.
empresa de bienes de consumo envasados
Una empresa mediana de bienes de consumo envasados (CPG) se enfrenta a un perfil diferente. Depende de los fabricantes, los proveedores de envases, el transporte, los plazos de venta y las fluctuaciones de la demanda de los consumidores. Una sola interrupción puede tener repercusiones en la producción, la disponibilidad en los estantes y el capital circulante.
Su estrategia de gestión de riesgos podría hacer hincapié en la diversificación de proveedores, especificaciones de empaque alternativas, reservas de inventario para insumos críticos y una comunicación más fluida entre compras, finanzas y ventas. La seguridad de las tiendas o los controles cibernéticos aún pueden ser importantes, pero el problema estratégico más relevante es la concentración de dependencias. La resiliencia de la empresa depende menos de políticas sofisticadas y más de cuántos puntos únicos de falla persisten en su modelo operativo.
Mismo marco, diferentes opciones estratégicas
Ambas compañías utilizan el mismo ciclo de riesgo: identifican, evalúan, tratan y monitorean. Lo que cambia es el diseño de la respuesta.
Ese es el punto que los consejos de administración deben tener presente. La estrategia de gestión de riesgos no es una plantilla estándar que se pueda copiar en todos los sectores. Es una disciplina que debe reflejar la economía, las dependencias y los modos de fallo de la empresa en cuestión.
Errores comunes y tácticas avanzadas para la reducción de riesgos
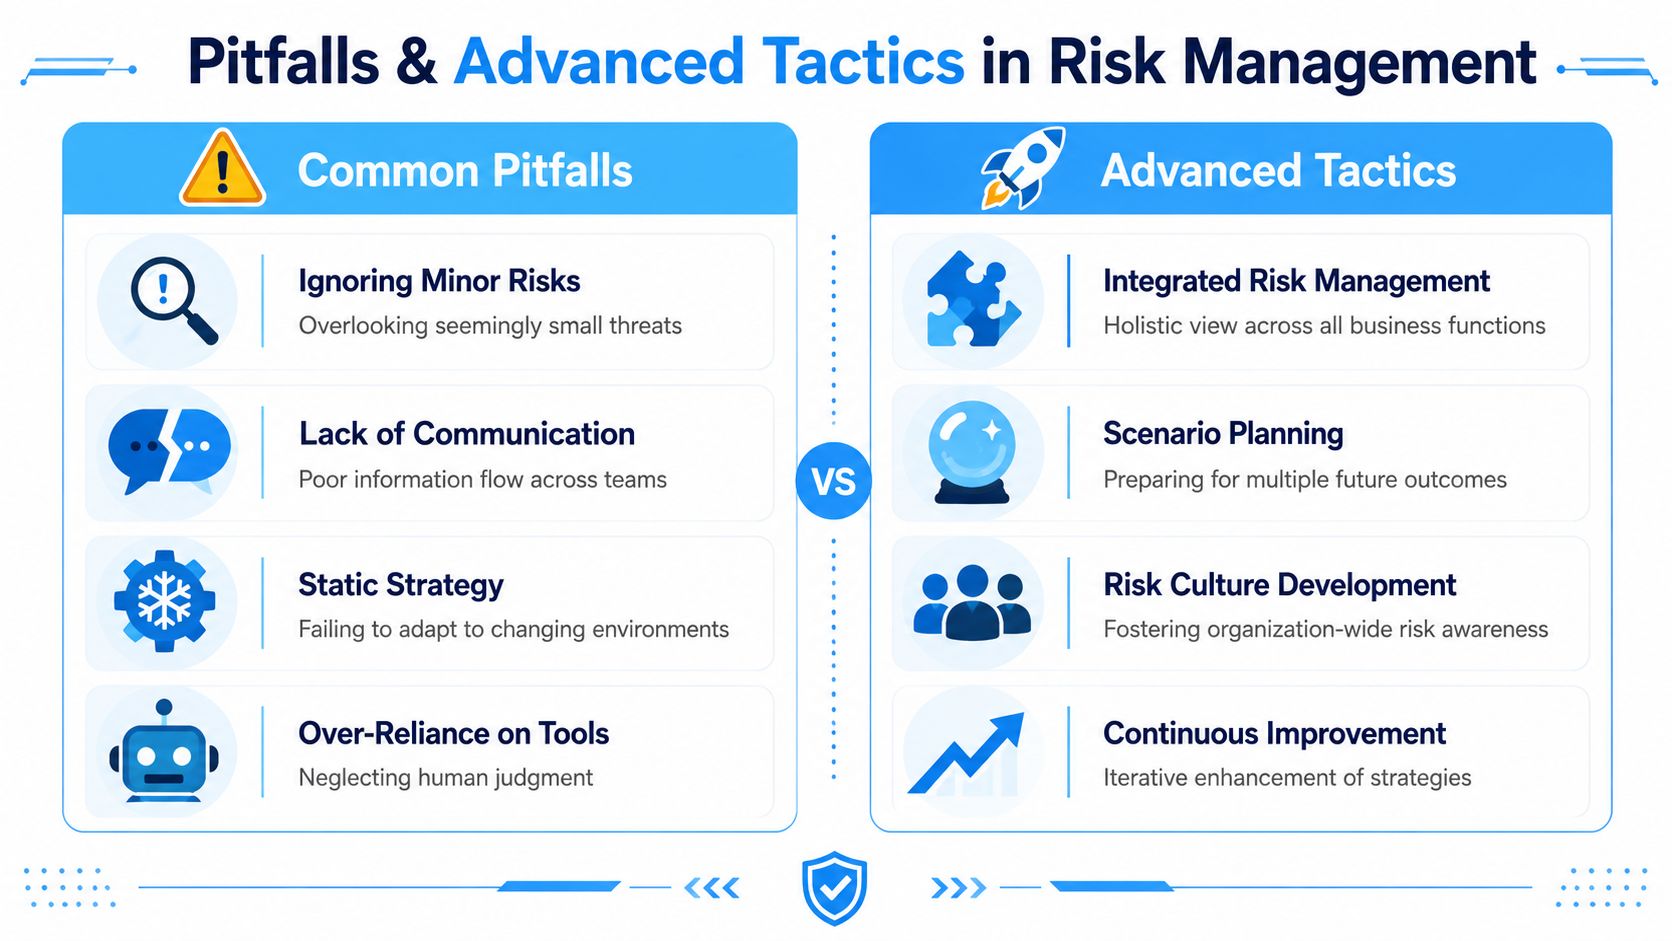
La mayoría de los programas de gestión de riesgos débiles no fracasan porque los líderes ignoren el riesgo por completo, sino porque lo gestionan de maneras que les dan una imagen de responsabilidad, pero que no modifican sustancialmente la exposición al riesgo.
Tres errores se repiten constantemente.
Fallos comunes
- Mentalidad centrada únicamente en el cumplimiento normativo: la organización documenta los riesgos con fines de auditoría, pero no utiliza este proceso para definir sus decisiones estratégicas.
- Dependencia de plantillas: Los equipos importan categorías genéricas sin adaptarlas al modelo de negocio real de la empresa, a sus puntos de concentración o a sus limitaciones operativas.
- Distancia de liderazgo: Los altos ejecutivos delegan el tema a niveles inferiores y luego se muestran sorprendidos cuando los riesgos no asumidos se convierten en crisis ejecutivas.
Se trata de problemas de gobernanza, no de problemas de documentación.
El punto ciego en la mayoría de los planes de tratamiento
Muchas empresas recurren por defecto a los controles. Si existe riesgo de datos, se añaden más controles de seguridad. Si existe riesgo de fraude, se añaden aprobaciones. Si existe riesgo para la seguridad de los conductores, se añade monitorización. Los controles son importantes, pero a menudo solo gestionan los síntomas en lugar de reducir la fuente del riesgo.
Ese punto ciego queda bien reflejado en el argumento de Phil Venables a favor de estrategias de riesgo alternativas basadas en la reducción inherente y la neutralización de amenazas. Su idea central es estratégicamente importante: muchas empresas confían excesivamente en los controles, pasando por alto la reducción inherente del riesgo, es decir, la eliminación de la fuente del riesgo en sí. Un ejemplo claro es la minimización de datos, donde una empresa reduce la superficie de ataque al recopilar o conservar datos menos sensibles desde el principio.
La misma lógica se aplica mucho más allá de la ciberseguridad. Las empresas con grandes flotas de vehículos, por ejemplo, pueden aprender de enfoques operativos centrados en el comportamiento y la visibilidad de las causas raíz, en lugar de limitarse a la aplicación de la normativa tras un incidente. Los conocimientos prácticos sobre el comportamiento de los conductores ilustran este principio más amplio. Al modificar las condiciones que generan vulnerabilidades, se necesitan menos niveles de respuesta posteriormente.
El mejor tratamiento para el riesgo suele ser la sustracción, no la suma.
¿Qué hacen diferente los líderes avanzados?
Hacen mejores preguntas:
- ¿Podemos eliminar la exposición por completo?
- ¿Podemos simplificar el proceso que genera el riesgo?
- ¿Podemos reducir la dependencia de un único proveedor, conjunto de datos, ruta o persona?
- ¿Añadimos controles porque funcionan o porque rediseñarlos resulta más complicado?
Esa es la mejora estratégica que la mayoría de las empresas necesitan. No se trata de implementar más controles por defecto, sino de tener una mayor disposición a rediseñar la realidad para que el riesgo tenga menos margen de maniobra.
La estrategia más clara se logra cuando los líderes pueden integrar modelos de negocio, capacidades, dinámicas de mercado y decisiones de riesgo en una sola perspectiva. Business Model Analyst publica análisis prácticos para ejecutivos, consultores, fundadores y educadores que necesitan ese nivel de claridad estratégica.